

Hackers exigem US$ 3 milhões da Revolut após vazamento de dados de clientes
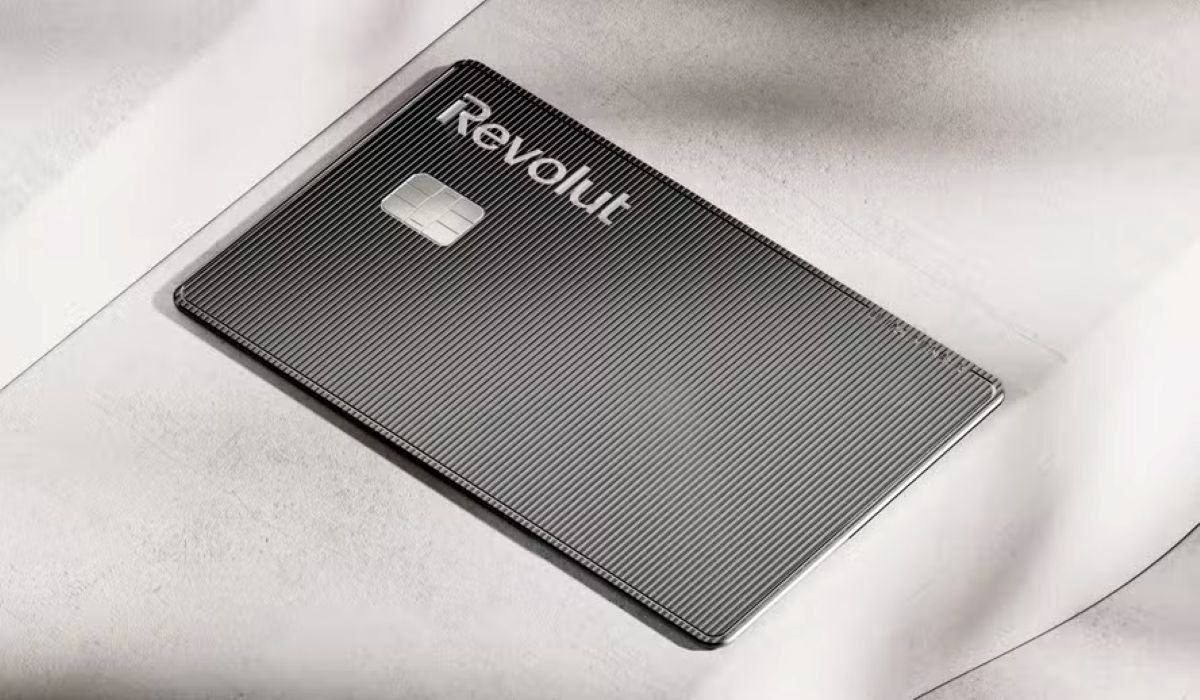
Hackers exigem US$ 3 milhões da Revolut após vazamento de dados de clientes
Grupo que assumiu responsabilidade pelo ataque ameaça vender informações confidenciais de centenas de usuários; fintech afirma que não recebeu contato direto dos criminosos
A Revolut entrou no centro de uma nova crise de segurança digital. Um grupo de hackers que afirma ter obtido dados confidenciais de clientes da fintech passou a exigir um resgate de US$ 3 milhões, ameaçando vender as informações para outros criminosos caso o pagamento não seja realizado.
A exigência foi divulgada pelo grupo na quarta-feira (16), segundo reportagem do Financial Times. Os criminosos teriam estabelecido um prazo de 24 horas para o pagamento e ameaçado disponibilizar os dados de clientes no mercado criminoso. (Financial Times)
Bradesco The Platinum Card Amex aumenta pontuação para 4 pontos por dólar, e salas VIP ilimitadas
LATAM Pass oferece ‘uma passagem para Europa’ na contratação e gastando neste cartão
A situação, porém, tem um detalhe importante: a Revolut afirma que não recebeu nenhuma exigência ou contato direto dos hackers.
Cerca de 680 clientes teriam sido afetados
Segundo informações obtidas pela Reuters, a violação teria atingido aproximadamente 680 clientes.
Esfera REDUZ paridade para parceiro Aéreo Europeu até 29 de setembro, Vale à pena?
A própria Revolut já havia confirmado anteriormente que informações confidenciais de um número limitado de usuários foram divulgadas a terceiros não autorizados. A empresa afirmou que estava trabalhando com as autoridades e adotando medidas para conter o problema. (Reuters)
De acordo com o Financial Times, o grupo responsável pelo ataque afirma ter acesso a informações pessoais de centenas de clientes.
Entre os dados que podem ter sido expostos estão informações utilizadas na identificação dos usuários, documentos e registros relacionados às contas.
Como os hackers conseguiram os dados?
O caso chama atenção porque, segundo as informações divulgadas até agora, não teria ocorrido uma invasão direta da infraestrutura principal da Revolut.
O incidente teria começado com uma sofisticada tentativa de personificação.
Os criminosos teriam utilizado solicitações fraudulentas que aparentavam ter origem em um endereço de e-mail pertencente a uma agência governamental legítima. As solicitações fizeram com que informações de clientes fossem fornecidas a pessoas não autorizadas. (TechCrunch)
A Reuters informou que a infraestrutura principal da Revolut, seus bancos de dados e as contas dos clientes não foram invadidos, segundo uma fonte familiarizada com o caso. (UOL)
Isso diferencia o episódio de um ataque tradicional em que criminosos conseguem invadir diretamente os sistemas bancários para movimentar dinheiro.
Que tipo de informação pode ter sido exposta?
Uma notificação enviada aos clientes afetados e analisada pelo TechCrunch indica que as informações potencialmente expostas incluem dados pessoais e de contato.
Entre eles estão:
- Data de nascimento;
- Endereço residencial;
- Endereço de e-mail;
- Número de telefone;
- Cópias de documentos de identidade;
- Passaportes;
- Carteiras de motorista;
- Fotografias utilizadas para verificação de identidade;
- Informações de conta;
- Extratos;
- Histórico de transações.
O TechCrunch ressalta que a quantidade e o tipo de informações expostas podem variar entre os clientes afetados. A Revolut classificou o número de usuários atingidos como limitado e afirmou ter comunicado diretamente os clientes envolvidos. (TechCrunch)
Hackers ameaçam vender dados para outros criminosos
O grupo que assumiu a autoria se identifica como “iamnotavillain”.
Segundo o Financial Times, os criminosos publicaram uma exigência de US$ 3 milhões em Monero (XMR) e colocaram uma contagem regressiva de 24 horas.
A ameaça é de que, caso o pagamento não seja realizado, os dados sejam vendidos para outros grupos criminosos. (Financial Times)
A utilização do Monero chama atenção porque a criptomoeda foi projetada com recursos voltados à privacidade das transações.
Revolut diz que não recebeu pedido de resgate
Apesar da ameaça publicada na internet, a Revolut apresentou uma versão importante sobre o episódio.
Em declaração à Reuters, um porta-voz afirmou que a empresa não recebeu qualquer contato direto nem uma exigência de resgate por parte do grupo que reivindica a autoria do ataque.
Ou seja, até o momento, existe uma diferença entre a ameaça pública feita pelos hackers e uma eventual negociação direta com a fintech. (Reuters)
A empresa também afirmou anteriormente que estava trabalhando com autoridades e reguladores para investigar o incidente.
O dinheiro dos clientes foi roubado?
Até o momento, não há indicação de que os hackers tenham invadido as contas bancárias dos clientes ou movimentado diretamente o dinheiro delas.
Esse ponto é importante porque o incidente divulgado está relacionado principalmente à exposição de informações pessoais e financeiras.
A Reuters informou que a infraestrutura principal da Revolut, os bancos de dados e as contas dos clientes não foram invadidos, segundo uma fonte familiarizada com a situação. (UOL)
O risco, portanto, está relacionado principalmente ao uso indevido dos dados obtidos.
Por que o vazamento preocupa os clientes?
A combinação de informações pessoais, documentos de identidade e dados financeiros pode aumentar o risco de tentativas de fraude e golpes personalizados.
Com informações suficientes sobre uma pessoa, criminosos podem tentar se passar pelo próprio cliente em diferentes situações, além de utilizar os dados para criar abordagens de engenharia social.
O episódio também chama atenção para um tipo de ataque no qual o criminoso não precisa necessariamente invadir diretamente os servidores de uma instituição financeira. A manipulação de processos internos de verificação pode ser suficiente para obter informações protegidas.
Revolut enfrenta investigação e pressão por segurança
O caso acontece em um momento de forte expansão da Revolut no setor financeiro global.
A empresa vem ampliando sua atuação internacional e buscando operar cada vez mais como um banco completo em diferentes mercados. A Reuters informou nesta quinta-feira (17) que a fintech opera em 40 mercados e pretende ampliar essa presença para 100, enquanto também avança em serviços bancários tradicionais. (Reuters)
O incidente de segurança acrescenta uma nova preocupação justamente em torno dos mecanismos utilizados para proteger informações de clientes.
O que os clientes da Revolut devem observar?
Para quem utiliza a Revolut, o episódio reforça a necessidade de atenção a mensagens, ligações e solicitações que utilizem informações pessoais aparentemente legítimas.
Clientes afetados devem seguir as orientações enviadas diretamente pela empresa e ficar atentos a tentativas de contato que solicitem senhas, códigos de autenticação, transferências ou outras informações de segurança.
Também é importante desconfiar de mensagens que utilizem informações reais do cliente para criar uma falsa sensação de legitimidade.
O que se sabe até agora
| Informação | Situação |
|---|---|
| Pedido de resgate | US$ 3 milhões |
| Prazo divulgado pelos hackers | 24 horas |
| Criptomoeda solicitada | Monero (XMR) |
| Clientes potencialmente afetados | Cerca de 680 |
| Contas diretamente invadidas | Não há indicação |
| Dados pessoais expostos | Sim |
| Documentos de identidade potencialmente expostos | Sim |
| Revolut recebeu contato direto dos hackers? | Empresa diz que não |
| Investigação | Em andamento |
O caso continua em investigação e novas informações podem alterar a dimensão conhecida do incidente. Até o momento, a informação mais importante para os clientes é que o episódio envolve exposição indevida de dados, mas não há indicação de que as contas ou a infraestrutura bancária principal da Revolut tenham sido invadidas. (Reuters)
Tags: Revolut, Revolut hack, Revolut hackers, Revolut vazamento de dados, Revolut ataque hacker, Revolut segurança, Revolut Brasil, Revolut Ultra, dados de clientes Revolut, hackers exigem US$ 3 milhões, vazamento de dados, cibersegurança, fintech, bancos digitais, Monero, criptomoedas, fraude digital, segurança bancária, tecnologia, Viagem Black
Autor

Publicar comentário